
7 modulis · 7.1
Domeno užgrobimas ir netikri laiškai
7 modulis: Saugumo ir tvarkos palaikymas · Skaitymo laikas: 10 min.
Mokymosi tikslas: Po šios pamokos galėsite atpažinti būdus, kuriais domenai užgrobiami arba domenų valdytojai apgaudinėjami, ir žinosite, kaip nuo to apsaugoti savo paskyrą ir domenus.
Pagrindinės sąvokos: domeno užgrobimas, paskyra pas registratorių, dviejų veiksnių autentifikavimas, prieigos valdymas, netikra sąskaita, registracijos pasiūlymas, slamming, netikras laiškas registro vardu, registry lock, perkėlimo kodas kaip raktas
Kodėl Jūsų domenas yra taikinys
Kas valdo Jūsų domeno vardą, tas gauna ir šiuo vardu siunčiamus laiškus. O turėdamas tą paštą, jis beveik bet kurioje kitoje paskyroje gali spustelėti „Pamiršau slaptažodį“: Jūsų buhalterijoje, banke, internetinėje parduotuvėje, socialiniuose tinkluose. Todėl domenas yra vertas daug daugiau nei jame esanti svetainė.
Yra keturi būdai, kaip gali kilti problemų:
- Kas nors patenka į Jūsų paskyrą pas registratorių ir pakeičia vardų serverius, DNS arba domeno valdytoją.
- Kas nors gauna Jūsų perkėlimo kodą ir perkelia domeną pas kitą registratorių (pamoka 6.3).
- Jūsų domeno galiojimas baigiasi ir jį užregistruoja kažkas kitas (modulis 5).
- Jus apgauna netikra sąskaita arba netikru laišku, techniškai niekam nieko nepakeitus.
Prieš kiekvieną iš šių keturių atvejų galite imtis priemonių.
Pagrindinės durys: Jūsų paskyra pas registratorių
Daugelis užgrobimų prasideda ne nuo registro įsilaužimo, o nuo prisijungimo prie domeno valdytojo paskyros. Pakanka pakartotinai naudojamo slaptažodžio arba paspaudimo netikrame prisijungimo puslapyje. Kas patenka į vidų, gali daryti viską, ką galite Jūs.
Štai kaip šias duris laikyti uždarytas:
- Atskiras, stiprus slaptažodis, kurio niekur kitur nenaudojate. Padeda slaptažodžių tvarkyklė.
- Dviejų veiksnių autentifikavimas. Be slaptažodžio Jums reikės antro kodo, gauto el. paštu arba iš autentifikavimo programėlės. Programėlė patikimesnė: kas perima Jūsų pašto dėžutę, vis tiek neturi Jūsų telefono.
- Prisijungimo adresas, kuris nėra pačiame domene. Jei domenas neveikia arba yra užgrobtas, vis tiek norėsite prisijungti ir gauti registratoriaus laiškus.
- Žinokite, kas turi prieigą. Kolegai arba svetainės kūrėjui suteikite atskirą naudotoją su ribotomis teisėmis, o ne savo slaptažodį. Pašalinkite žmones, kurie nebeturėtų turėti prieigos, pavyzdžiui, buvusį darbuotoją ar ankstesnį svetainės kūrėją.
Perkėlimo kodas, perkėlimo užraktas ir registry lock
Perkėlimo kodas yra Jūsų domeno raktas (pamoka 6.3). Prašykite jo tik tada, kai patys perkeliate domeną, ir perduokite jį tik tam registratoriui, pas kurį keliaujate.
Jei galūnė tai palaiko, įjunkite perkėlimo užraktą. Tada registras atsisako vykdyti perkėlimą, net jei kas nors turi kodą. Tai įmanoma su .com ir daugeliu gTLD; su .nl, .eu, .be ir .nu dažniausiai ne. Ten apsauga yra pats kodas.
Labai svarbiems vardams yra registry lock: užraktas pačiame registre. SIDN tai siūlo .nl domenams pavadinimu .nl Control. Tada niekas, net Jūsų registratorius, negali nieko pakeisti registracijoje, kol SIDN nepasitikrina pas domeno valdytoją, ar prašymas tikras. Jo užsisakoma per registratorių. Tačiau kiekvienas pakeitimas reikalauja papildomo darbo. Daugumai vardų tai neatsiperka; didelės organizacijos ar internetinės parduotuvės pagrindiniam vardui dažnai atsiperka.
Netikros sąskaitos ir registracijos pasiūlymai
Ne kiekviena ataka yra techninė. Daug sukčiavimo schemų siekia vieno: kad Jūs sumokėtumėte.
Netikros sąskaitos. SIDN reguliariai įspėja apie domenų vardų „sąskaitas“ iš įmonių tokiais pavadinimais kaip Domeinregistratie Nederland, DNS Registraties NL ar Web Registraties Nederland. Dažnai apačioje smulkiu šriftu parašyta, kad tai ne sąskaita, o pasiūlymas. Patarimas: nemokėti ir pranešti Fraudehelpdesk (Nyderlandų pagalbos dėl sukčiavimo tarnybai).
Registracijos pasiūlymai. Žinomas variantas: gaunate pranešimą, kad „kažkas kitas nori užregistruoti Jūsų vardą su kita galūne“, bet Jūs galite tai padaryti pirmi, jei greitai sumokėsite. „Pirmumo teisės registruoti“ nėra. Patys patikrinkite, ar vardas laisvas, paklauskite savo registratoriaus ir praneškite Fraudehelpdesk.
Slamming. Gaunate laišką ar el. laišką, kuris atrodo kaip pratęsimo sąskaita, bet iš tikrųjų tai pasiūlymas perkelti Jūsų domeną kitam teikėjui. Kas sumoka ir pasirašo, staiga atsiduria pas nepažįstamą registratorių.
Visais trimis atvejais apsauga ta pati. Žinokite, pas kurį registratorių yra Jūsų domenai (pamoka 7.4), ir mokėkite tik tas sąskaitas, kurias matote ir savo paskyroje pas tą registratorių. Taip pat atminkite: SIDN pats neparduoda .nl vardų domenų valdytojams. Todėl tas, kuris prisistato kaip „registracijos institucija“ ir nori Jums kažką parduoti tiesiogiai, nėra SIDN.
Netikri laiškai ICANN ar registro vardu
Esama ir tikrų laiškų apie Jūsų domeną. Pavyzdžiui, .com ir kitų gTLD atveju registratorius gali paprašyti patikrinti registracijos duomenis, patvirtinti domeno valdytojo el. pašto adresą arba patvirtinti perkėlimą. Būtent todėl, kad tokie laiškai egzistuoja, jie ir klastojami.
Štai kaip atpažinti netikrą laišką:
- prašoma sumokėti per nuorodą laiške, nors registratorius sąskaitą pateikia Jūsų paskyroje;
- grasinama, kad Jūsų domeno galiojimas baigsis arba jis bus ištrintas dar šiandien;
- nuoroda veda į nežinomą svetainę, o ne pas Jūsų registratorių ar registrą;
- prašoma prisijungti per tą nuorodą arba siūloma „registracija paieškos sistemose“;
- laiškas apie domeną, kurio neturite, arba iš įmonės, kurios klientas nesate.
Jei abejojate, nieko nespauskite. Patys eikite į savo paskyrą pas registratorių ir ten patikrinkite, ar kas nors vyksta.
Jei vis dėlto kas nors nutinka
Jei Jūsų svetainė staiga neveikia arba nebegaunate laiškų, patikrinkite paskyroje, ar nepakeisti vardų serveriai ar DNS įrašai. Jei domenas dingo arba buvo perkeltas, nedelsdami susisiekite su registratoriumi ir pateikite įrodymą, kad esate domeno valdytojas (pamoka 6.3). Po to pakeiskite slaptažodžius, peržiūrėkite naudotojus ir ypač patikrinkite MX įrašus: kas juos pakeičia, tas skaito Jūsų laiškus.
Praktikoje: kaip tai veikia WebOké
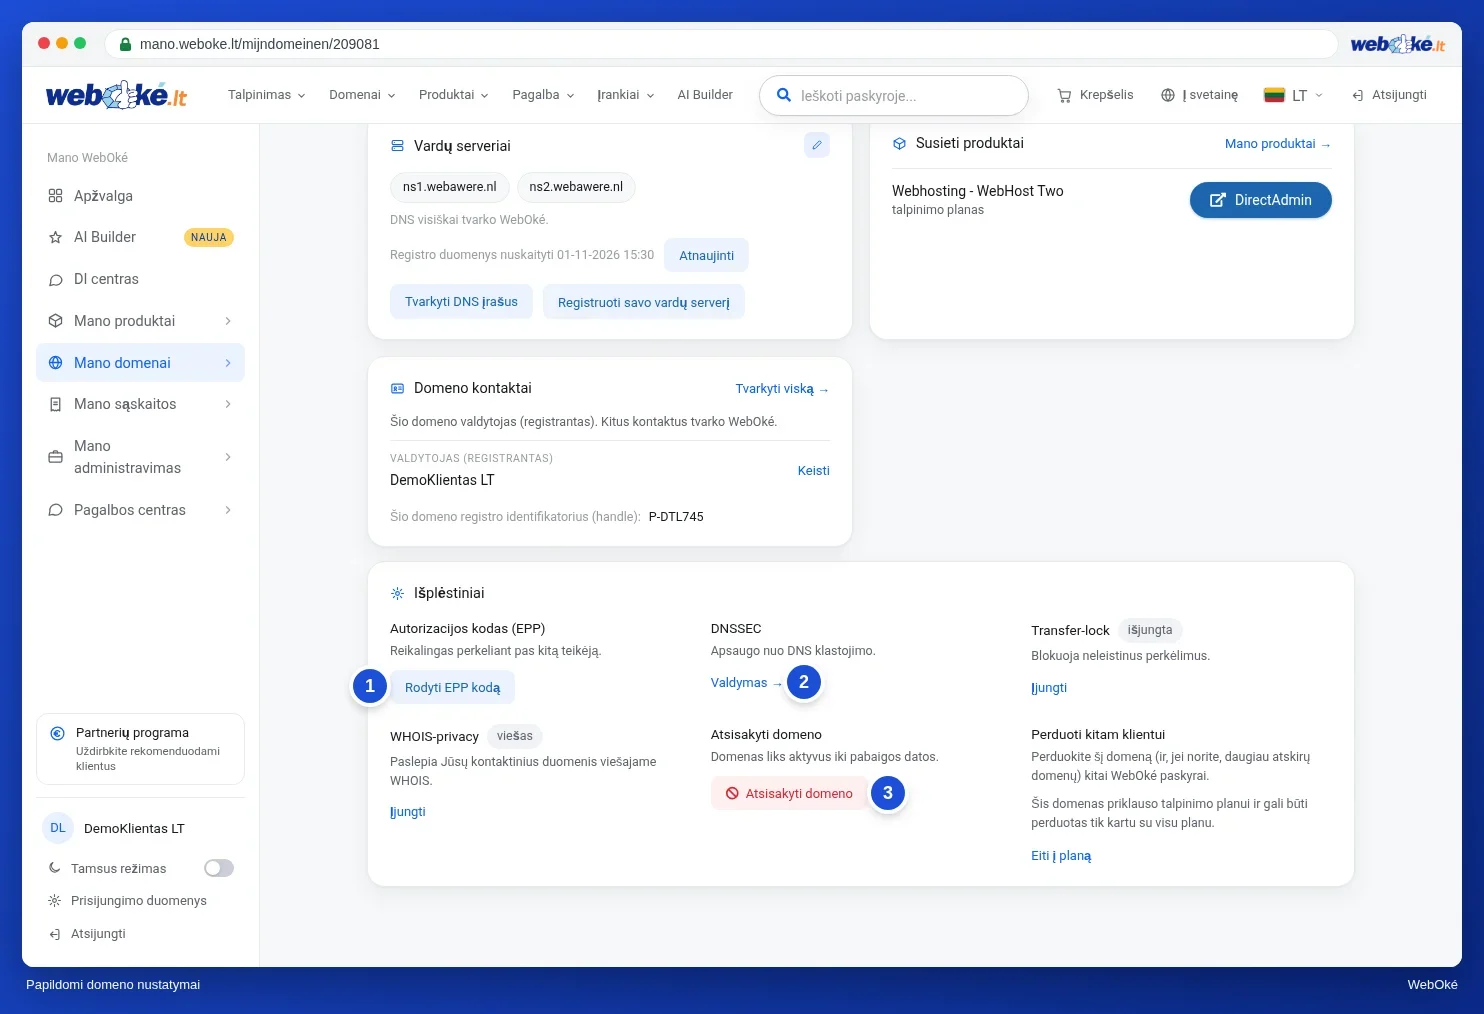
Į Mano WebOké prisijungiate slaptažodžiu ir prisijungimo kodu, gautu el. paštu (WebOké vadovas 3.2). Taip pat galite nustatyti autentifikavimo programėlę (3.3). Kas turi prieigą, nustatote skiltyje Mano administravimas › Naudotojai (11.3). Perkėlimo užraktą rasite domeno puslapyje, kortelėje Išplėstiniai, prie Transfer-lock. Pas kitus registratorius tai veikia panašiai: ieškokite dviejų veiksnių autentifikavimo, naudotojų arba komandos narių ir perkėlimo ar domeno užrakto.
Santrauka
- Kas valdo Jūsų domeną, tas valdo ir Jūsų paštą, o kartu ir kitų paskyrų slaptažodžių atkūrimą.
- Apsaugokite registratoriaus paskyrą stipriu slaptažodžiu, dviejų veiksnių autentifikavimu ir atskirais naudotojais kitiems.
- Įjunkite perkėlimo užraktą, kur tai įmanoma; svarbiems .nl vardams yra .nl Control.
- Netikros sąskaitos, registracijos pasiūlymai ir slamming: mokėkite tik tai, ką matote savo paskyroje.
- Nespauskite nuorodų laiškuose apie savo domeną; patys patikrinkite paskyrą.
Testas (quiz)
Užduotis
Užduotis D7.1: Jūsų paskyra tvirtai apsaugota. Peržiūrėkite paskyrą, kurioje valdote savo domenus, WebOké arba pas kitą registratorių. Įjunkite tai, kas dar išjungta, ir pašalinkite tai, kas nebereikalinga.
Pažymėkite:
- Dviejų veiksnių autentifikavimas įjungtas (WebOké: prisijungimo kodas el. paštu arba autentifikavimo programėlė, vadovas 3.2 ir 3.3).
- Peržiūrėjote, kas turi prieigą, ir pašalinote buvusius darbuotojus ar ankstesnius svetainės kūrėjus (vadovas 11.3).
- Perkėlimo užraktas įjungtas kiekvienam domenui, kuriam tai įmanoma.
- Paskyros prisijungimo adresas nėra domene, kurį valdote per tą paskyrą.
- Žinote, kaip atpažinti tikrą registratoriaus sąskaitą ir kur ją rasti savo paskyroje.
Atsakykite:
- Kokį dviejų veiksnių autentifikavimo būdą naudojate ir kuriose kitose su domenu susijusiose paskyrose (paštas, DNS, prieglobos paslaugos) jis dar neįjungtas?
- Kas turėjo prieigą prie Jūsų paskyros ir ką pašalinote arba kam apribojote teises?
- Kuriems Jūsų domenams galimas perkėlimo užraktas ir ar jis dabar įjungtas? Kuriems jis negalimas ir kodėl?
- Kaip ateityje tikrinsite, ar sąskaita ar laiškas apie Jūsų domeną yra tikri?
Užduotis D7.1: Jūsų paskyra tvirtai apsaugota
Šią užduotį atliekate patys; niekas jos netikrina. Pažymėkite, ką atlikote, ir pažymėkite užduotį kaip atliktą.
1. Konkretus būdas (kodas el. paštu arba autentifikavimo programėlė, geriausia programėlė) ir kitų paskyrų sąrašas (pašto dėžutė, DNS paslauga, prieglobos paslauga) su tuo, ką ten dar reikia padaryti. 2. Asmenų, kurie turėjo prieigą, vardai arba vaidmenys, ir kas buvo pašalintas arba gavo savo ribotas teises vietoj bendro slaptažodžio. 3. Domenai su .com ar kitomis gTLD: užraktas įjungtas. Domenai su .nl, .eu, .be arba .nu: perkėlimo užrakto nėra, ten apsauga yra perkėlimo kodas (svarbiam .nl vardui galima .nl Control). 4. Nespausti nuorodų laiške; patiems prisijungti prie savo registratoriaus ir mokėti tik tai, kas ten nurodyta kaip sąskaita; abejojant kreiptis į registratorių ir apie netikras sąskaitas pranešti Nyderlandų Fraudehelpdesk.
Jūsų pažymėti varneliai ir pastabos lieka tik šioje naršyklėje; niekur jų nesiunčiame. Jei esate prisijungę, skiltyje Mano kursai išsaugome tik tai, kad užduotį atlikote.
Skaitykite daugiau
- ICANN arba registro laiškai apie Jūsų domeną: tikri ar netikri, ir ką reikėtų daryti?
- Mano domenas buvo perkeltas, nors aš to neprašiau.
- WebOké vadovas 3.2: Prisijungimo kodas el. paštu (dviejų žingsnių patvirtinimas)
- WebOké vadovas 3.3: Autentifikavimo programėlės naudojimas
- WebOké vadovas 11.3: Naudotojų kvietimas ir teisių suteikimas