
VPS apsauga: pirmosios penkios minutės
Naują serverį internete per kelias minutes ima skenuoti robotai, bandantys slaptažodžius. Atlikę šiuos žingsnius, būsite gerokai priekyje. Vykdykite juos kaip root.
1. Viską atnaujinkite ir įjunkite automatinius atnaujinimus
- Ubuntu ir Debian:
apt update && apt upgrade -y, tadaapt install -y unattended-upgradesirdpkg-reconfigure -plow unattended-upgrades. - AlmaLinux ir Rocky Linux:
dnf upgrade -y, tadadnf install -y dnf-automaticirsystemctl enable --now dnf-automatic-install.timer.
2. Prisijungimas raktu, slaptažodžiai išjungti
Pirmiausia įkelkite savo SSH raktą į serverį (žr. Prisijungimas prie VPS per SSH) ir patikrinkite, ar prisijungimas raktu veikia. Tada faile /etc/ssh/sshd_config nustatykite:
PasswordAuthentication no
ir paleiskite SSH iš naujo komanda systemctl restart ssh (AlmaLinux ir Rocky: systemctl restart sshd). Laikykite dabartinę sesiją atvirą, kol antrame lange patikrinsite, kad vis dar galite prisijungti.
3. Ugniasienė
- Ubuntu ir Debian:
apt install -y ufw, tadaufw allow OpenSSH, jei reikia,ufw allow 80,443/tcpsvetainei, irufw enable. - AlmaLinux ir Rocky Linux: firewalld jau įdiegta. Pavyzdžiui,
firewall-cmd --permanent --add-service=http --add-service=httpsirfirewall-cmd --reload.
Visada palikite atvirą SSH (22 prievadą), kitaip užsirakinsite patys.
4. Fail2ban prieš slaptažodžių spėliojimą
apt install -y fail2ban arba dnf install -y epel-release && dnf install -y fail2ban, tada systemctl enable --now fail2ban. Pagal numatytuosius nustatymus jis blokuoja IP adresus, iš kurių per dažnai bandoma neteisingais slaptažodžiais.
5. Momentinė kopija kaip apsauga
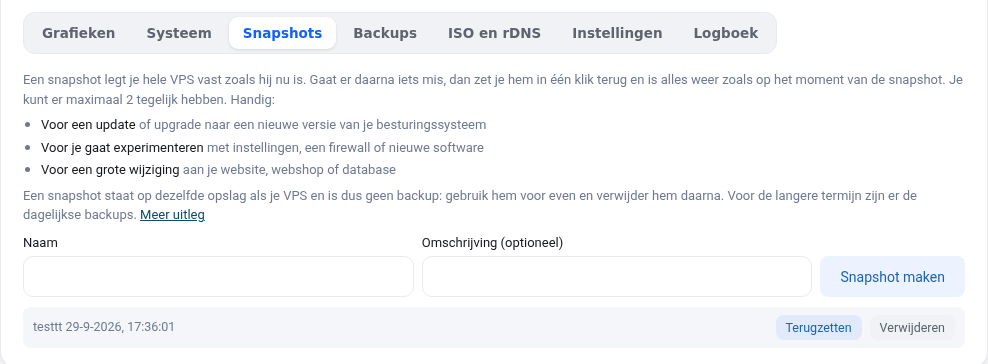
Prieš atlikdami didelius pakeitimus, VPS ekrane sukurkite momentinę kopiją. Jei kas nors nepavyktų, ją atkursite vienu spustelėjimu. Žr. VPS momentinės ir atsarginės kopijos.
Palikite qemu-guest-agent
Programa qemu-guest-agent įdiegta pagal numatytuosius nustatymus. Su ja VPS ekrane galite nustatyti naują root slaptažodį ir matyti disko naudojimą. Jos nešalinkite.